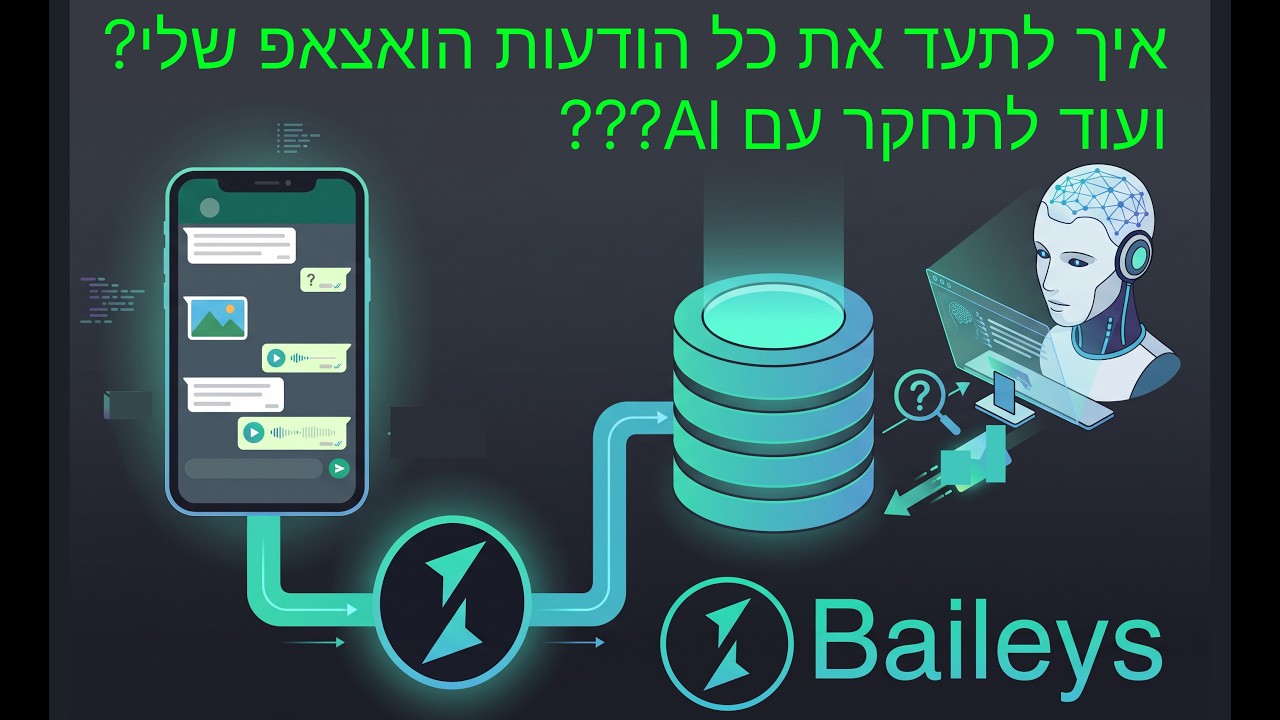
בסוף היום, ההיסטוריה של WhatsApp שלכם היא לא ממש שלכם. היא יושבת על השרתים של מטא או בגיבוי מוצפן שאי אפשר באמת לפתוח, והדרך היחידה למצוא הודעה ישנה היא לגלול. הסרטון הזה מציג דרך אחרת: לשכפל את תעבורת ה-WhatsApp שלכם לבסיס נתונים פרטי שבשליטתכם — ואז לשאול AI שאלות עליה.
מה ההדגמה מראה
אריאל מריץ שירות קטן שמאזין לחשבון ה-WhatsApp שלו בזמן אמת. כל הודעה — נכנסת או יוצאת — מופיעה על המסך ברגע שהיא קורית: כיוון השולח (“inbound” או “ממני”), חותמות זמן, סימוני מדיה. גם תמונות עוברות. הרעיון פשוט: כל הודעה שמגיעה ל-WhatsApp נכתבת גם בבסיס הנתונים שלו.
המנגנון: Baileys
הכלי הוא Baileys — ספריית Node.js בקוד פתוח שמתחזה למכשיר מקושר של WhatsApp Web. במקום לעבור דרך ה-API הרשמי של WhatsApp Business, הוא מתחבר בדיוק כמו הדפדפן שלכם כשפותחים את web.whatsapp.com:
- מריצים את לקוח Baileys כשירות רקע — פרוצס רגיל; כל מה שנדרש הוא שהמחשב יישאר דולק.
- הוא מציג קוד QR.
- סורקים אותו מהטלפון תחת מכשירים מקושרים.
- מרגע זה Baileys מקבל בדיוק את אותו זרם הודעות שמקבל WhatsApp Web.
אין לו ממשק משתמש כברירת מחדל — זה backend טהור. מחברים אליו כל frontend שתרצו, או מזרימים את האירועים ישירות לבסיס נתונים.
למה זה חשוב
ברגע שההודעות נמצאות בבסיס הנתונים שלכם, אפשר:
- לחפש בכל ההיסטוריה עם SQL או חיפוש טקסט מלא — במקום לגלול באפליקציה עד אינסוף.
- להריץ שאילתות AI על השיחות שלכם — סיכומים, זיהוי דפוסים, “מה התחייבתי לעשות בשבוע שעבר?”
- לשמור גיבוי עצמאי מאחסון הענן של WhatsApp ומהגיבוי המקומי בטלפון.
- לבנות אוטומציות שמגיבות להודעות נכנסות בלי לתת לגורם שלישי גישה לחשבון.
זה אותו מהלך ארכיטקטוני שרואים שוב ושוב בכלי AI: לקחת נתונים שכלואים בתוך אפליקציה של מישהו אחר, להעתיק אותם למערכת שאתם שולטים בה, ולהוסיף עליה שכבת אינטליגנציה.
הסיכון
אריאל מבהיר: Baileys אינו מורשה על ידי WhatsApp. הוא נבנה על reverse engineering של פרוטוקול WhatsApp Web, ו-WhatsApp יכול לזהות שימוש לרעה ולחסום חשבונות.
מההדגמה עולה דפוס שימוש בטוח יותר:
- להשתמש בו רק לקבל ולתעד הודעות.
- להימנע משליחת הודעות אוטומטיות דרכו — במיוחד בקנה מידה גדול.
- נראה שחשבונות ותיקים מסתדרים טוב יותר עם שימוש אישי קל מאשר חשבונות חדשים בשימוש אגרסיבי.
הוא מזכיר שני לקוחות שהשתמשו בו לשליחת הודעות יוצאות — החשבונות של שניהם נחסמו; לאחד החזירו אותו, לשני לא. פרופיל הסיכון במשפט אחד.
איך זה משתלב במערכות גדולות יותר
אותו מודול Baileys משולב בפלטפורמות כמו OpenCloud ו-Armis כתוסף ערוץ. מפעילים אותו, סורקים את קוד ה-QR — ופתאום ה-CRM, מערכת הסוכנים או בסיס הנתונים שלכם מדברים עם WhatsApp בדיוק כמו עם Telegram, מייל או SMS. ההבדל: כאן המטרה היא להחזיק את הנתונים האישיים שלכם אצלכם, לא לשדר ללקוחות.
🔥 Roast Corner
בואו נהיה כנים לרגע: זו לא אינטגרציה מלוטשת ומאושרת. Baileys הוא האק — האק שימושי, חכם וקוד פתוח, אבל עדיין האק. הוא עובד כי WhatsApp עדיין לא סגרה לגמרי את פרוטוקול ה-Web-session, והוא ימשיך לרוץ רק כל עוד מטא מסכימה לסבול אותו.
מי שנשרף הם מי שמתייחסים אליו כאל API זול לשליחת הודעות בהמונים. מערכות האנטי-ספאם של WhatsApp לא טיפשות: נצלו מכשיר מקושר ל-blast — תאבדו את המכשיר, ואולי גם את החשבון.
הערך האמיתי הוא לא “לשלוח WhatsApp בחינם”. הערך האמיתי הוא שההיסטוריה שלכם נשארת בידיים שלכם. אם זו המטרה — הגישה הזו הגיונית לחלוטין. אם המטרה היא אוטומציה שיווקית זולה, קיימות דרכים רשמיות ובטוחות יותר: הן עולות כסף דווקא כי הן לא מסכנות את החשבון שלכם.
🤖 AI for Humans
דמיינו שכל המיילים שאי פעם שלחתם חיים רק בתוך אפליקציית Gmail, והדרך היחידה למצוא הודעה ישנה היא לגלול. בערך ככה WhatsApp מתנהג עבור רוב האנשים.
מה שאריאל עושה כאן הוא המקבילה להורדת Gmail דרך IMAP לתוך לקוח המייל שלכם — להוציא את ההודעות מהגן הסגור אל מקום שבו אפשר לחפש, לסנן ולנתח.
חלק ה-AI מגיע אחרי הגיבוי. ברגע שההודעות בבסיס נתונים, אפשר לשאול דברים כמו:
- “תסכם לי מה נאמר בשיחות עם הלקוחות בשבוע שעבר.”
- “מה התחייבתי לעשות בקבוצת המשפחה החודש?”
- “תמצא את הקישור שמישהו שלח לי.”
החלק הקשה הוא לא ה-AI. החלק הקשה הוא להוציא את הנתונים בצורה נקייה — בלי לשרוף את החשבון. Baileys פותר את החצי הטכני; ניהול הסיכון נשאר עליכם.
פורסם ב-2026-09-17 מתוך הסרטון ב-YouTube של אריאל רובינשטיין.
💬 תגובות